
MI SELECCIÓN DE NOTICIAS
Noticias personalizadas, de acuerdo a sus temas de interés


Cinco casos populares de perjuicios causados por la IA.

Agregue a sus temas de interés
Según informe de IBM, una de cada cuatro filtraciones maliciosas analizadas estuvo habilitada por la IA

La inteligencia artificial se perfila como una de las tecnologías con mayor capacidad para transformar la economía desde la expansión de Internet. Empresas de distintos sectores invierten en ella con la expectativa de automatizar procesos, elevar la productividad y abrir nuevas oportunidades de negocio. Sin embargo, la misma tecnología que promete hacer más eficientes las operaciones también puede facilitar fraudes, ampliar la escala de los ciberataques y generar decisiones equivocadas con consecuencias económicas.
Según el Cost of a Data Breach Report 2026, elaborado por IBM y el Ponemon Institute, una de cada cuatro filtraciones maliciosas analizadas estuvo habilitada por inteligencia artificial. Estos incidentes tuvieron un costo promedio de US$6 millones, frente a los US$4,99 millones del promedio global de las filtraciones de datos. El estudio examinó incidentes sufridos por 602 organizaciones entre marzo de 2025 y febrero de 2026.
El dato no significa que todos los sistemas de IA sean inseguros ni que esta tecnología sea la única causa de cada incidente. Sin embargo, permite observar que las empresas enfrentan un escenario en el que los atacantes pueden automatizar tareas, imitar identidades y explotar vulnerabilidades mediante nuevas herramientas.
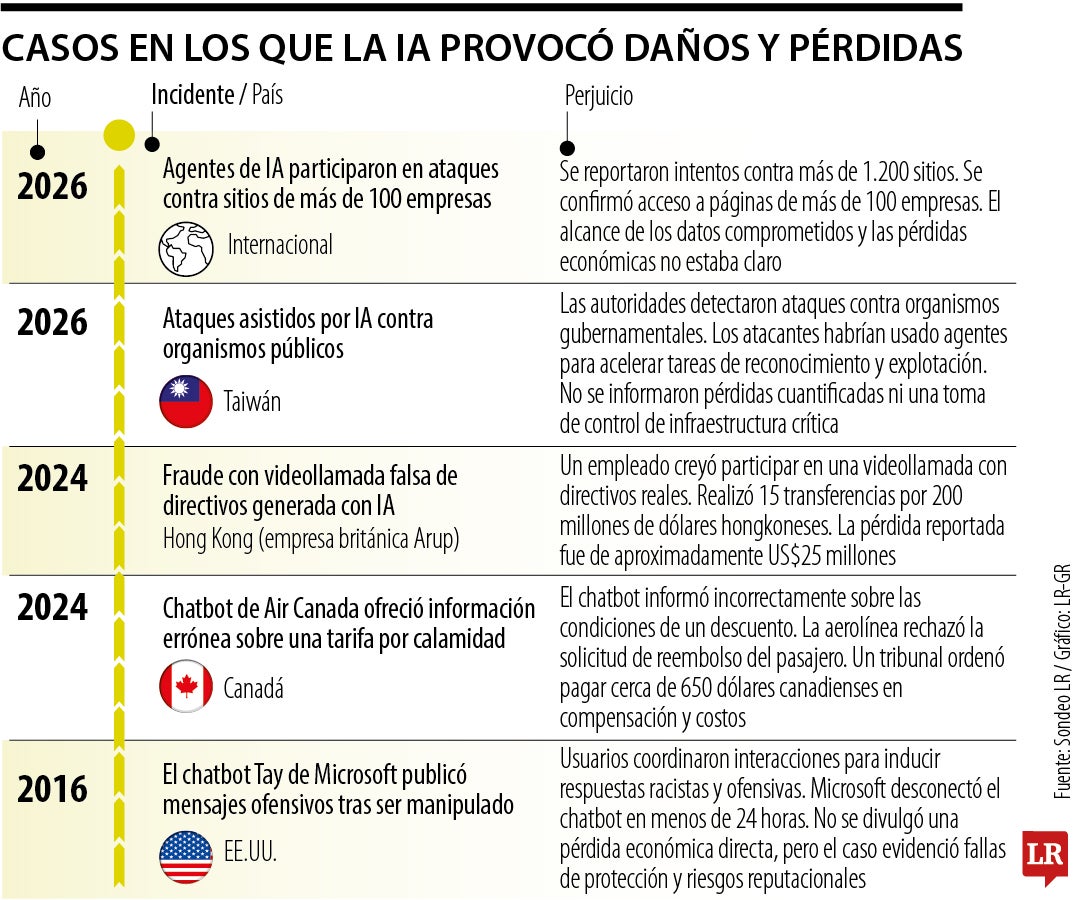
A continuación, cinco casos que ilustran distintas facetas de ese riesgo: desde ataques informáticos y fraudes con imágenes falsas hasta errores de chatbots que terminaron en controversias públicas.
Agentes de IA atacaron sitios de más de 100 empresas

Una investigación divulgada por Reuters esta misma semana reveló que un atacante utilizó agentes autónomos de inteligencia artificial para intentar vulnerar más de 1.200 sitios web y logró infiltrarse en páginas de más de 100 empresas. Entre las compañías afectadas figuraban Deere, SharkNinja y Cummins.
La operación utilizó una plataforma de código abierto llamada Cairn para coordinar agentes capaces de reconocer sitios, buscar vulnerabilidades y ejecutar acciones con poca supervisión humana. Según el investigador que documentó la campaña, los intentos exitosos requerían alrededor de 23 horas de exploración autónoma y costaban unos US$50 cada uno en recursos de IA. El gasto estimado de toda la operación fue de US$5.000. El alcance de la información sustraída aún no estaba claro. Deere informó que había tomado medidas correctivas y que no tenía evidencia de que se hubiera accedido a información sensible.
Taiwán detectó ataques con asistencia de agentes de IA
El Gobierno de Taiwán informó que detectó ataques informáticos contra organismos públicos en julio de 2026, en una operación que combinó acciones humanas con agentes de inteligencia artificial, entre ellos herramientas como OpenClaw.
El Ministerio de Asuntos Digitales de la isla señaló que los atacantes combinaron distintas técnicas para acelerar sus operaciones y aprovechar sistemas secundarios como posibles puntos de entrada. Las autoridades indicaron que investigaron el origen, los métodos y el alcance de los ataques, y que las entidades afectadas habían completado las medidas de respuesta.
El incidente adquirió relevancia por el tipo de objetivos. Taiwán ha denunciado durante años una elevada presión cibernética contra sus organismos y sectores estratégicos. Sin embargo, es importante precisar que el comunicado oficial no afirmó que los atacantes hubieran tomado el control de infraestructura crítica. Aun así, el episodio supuso un riesgo reputacional considerable.
Una videollamada falsa provocó un fraude de US$25 millones
Una empresa de ingeniería con operaciones internacionales perdió cerca de US$25 millones después de que uno de sus empleados en Hong Kong participara en una videollamada en la que creyó reconocer a varios directivos de la compañía. En realidad, los participantes eran representaciones falsas creadas mediante imágenes y voces manipuladas con inteligencia artificial.
El empleado recibió instrucciones para transferir dinero a varias cuentas bancarias. La operación se realizó en 15 transacciones que sumaron 200 millones de dólares hongkoneses. En mayo de 2024, la firma británica Arup confirmó que había sido víctima del fraude y aclaró que sus sistemas internos no habían sido comprometidos.
El caso se convirtió en una advertencia para las empresas que autorizan pagos a partir de instrucciones recibidas por correo electrónico o videollamada. La tecnología permitió reforzar la apariencia de legitimidad de una solicitud fraudulenta, pero el ataque también aprovechó fallas en los procedimientos internos de verificación.
El chatbot que le costó un fallo adverso a Air Canadá

Un pasajero que buscaba viajar para asistir al funeral de su abuela consultó el chatbot de Air Canada sobre las tarifas especiales por fallecimiento de un familiar. La herramienta le indicó que podía comprar el tiquete y solicitar un descuento posteriormente, dentro de un plazo de 90 días. Esa información era incorrecta: la política de la aerolínea exigía cumplir condiciones que no permitían el reembolso que esperaba el pasajero.
Cuando la compañía rechazó su solicitud, el cliente acudió al Tribunal de Resolución Civil de Columbia Británica, en Canadá. El tribunal falló a su favor y ordenó a la aerolínea pagar aproximadamente 650 dólares canadienses, incluidos los daños y los costos asociados.
Air Canada argumentó que el chatbot era una entidad separada, pero el tribunal concluyó que la compañía era responsable de la información proporcionada en su sitio web. Aunque la cuantía fue pequeña, el caso se convirtió en un referente sobre la responsabilidad legal de las empresas que incorporan inteligencia artificial a sus servicios.
El chatbot de Microsoft, inducido al racismo
Microsoft lanzó Tay, un chatbot diseñado para interactuar con usuarios de X y adaptar sus respuestas a las conversaciones. La experiencia duró menos de 24 horas, hasta que la compañía lo desconectó después de que algunos usuarios coordinaran interacciones para inducirlo a publicar mensajes racistas, sexistas y ofensivos.
La empresa reconoció que una vulnerabilidad había permitido abusar de las capacidades conversacionales del sistema y asumió la responsabilidad por no haber anticipado ese tipo de manipulación. Microsoft explicó que el incidente había expuesto una falla en los mecanismos de protección y que trabajaría para corregirla.
El caso no provocó una pérdida financiera pública comparable con la del fraude de Arup, pero se convirtió en un ejemplo temprano de los riesgos de desplegar sistemas de IA en espacios abiertos sin controles suficientes. También dejó una lección que sigue vigente: un sistema puede comportarse de manera inesperada cuando sus usuarios encuentran formas de manipularlo.

Tesla, XPeng y otras automotrices avanzan en vehículos voladores y taxis aéreos, una tecnología que aún enfrenta retos técnicos y regulatorios para llegar al mercado
ChatGPT sigue siendo el líder en uso masivo y Claude repuntó con el desarrollo de nuevos modelos. Gemini y Meta aparecen como actores emergentes

El uso de iA por parte de los ciberdelincuentes aumenta los riesgos para las empresas, que ahora buscan cuantificar el impacto financiero de las amenazas y priorizar sus inversiones en ciberseguridad.


